<?xml version="1.0" encoding="ISO-8859-1"?><article xmlns:mml="http://www.w3.org/1998/Math/MathML" xmlns:xlink="http://www.w3.org/1999/xlink" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<front>
<journal-meta>
<journal-id>0012-7353</journal-id>
<journal-title><![CDATA[DYNA]]></journal-title>
<abbrev-journal-title><![CDATA[Dyna rev.fac.nac.minas]]></abbrev-journal-title>
<issn>0012-7353</issn>
<publisher>
<publisher-name><![CDATA[Universidad Nacional de Colombia]]></publisher-name>
</publisher>
</journal-meta>
<article-meta>
<article-id>S0012-73532015000100028</article-id>
<article-id pub-id-type="doi">10.15446/dyna.v82n189.43259</article-id>
<title-group>
<article-title xml:lang="en"><![CDATA[Security analysis of a WLAN network sample in Tunja, Boyacá, Colombia]]></article-title>
<article-title xml:lang="es"><![CDATA[Análisis de seguridad de una muestra de redes WLAN en la ciudad de Tunja, Boyacá, Colombia]]></article-title>
</title-group>
<contrib-group>
<contrib contrib-type="author">
<name>
<surname><![CDATA[Monsalve-Pulido]]></surname>
<given-names><![CDATA[Julián Alberto]]></given-names>
</name>
<xref ref-type="aff" rid="A01"/>
</contrib>
<contrib contrib-type="author">
<name>
<surname><![CDATA[Aponte-Novoa]]></surname>
<given-names><![CDATA[Fredy Andrés]]></given-names>
</name>
<xref ref-type="aff" rid="A02"/>
</contrib>
<contrib contrib-type="author">
<name>
<surname><![CDATA[Chaparro- Becerra]]></surname>
<given-names><![CDATA[Fabián]]></given-names>
</name>
<xref ref-type="aff" rid="A03"/>
</contrib>
</contrib-group>
<aff id="A01">
<institution><![CDATA[,Universidad Santo Tomás Centro de Investigaciones de Ingenierías Alberto Magno ]]></institution>
<addr-line><![CDATA[Tunja ]]></addr-line>
<country>Colombia</country>
</aff>
<aff id="A02">
<institution><![CDATA[,Universidad Santo Tomás Facultad de Ingeniería de Sistemas ]]></institution>
<addr-line><![CDATA[Tunja ]]></addr-line>
<country>Colombia</country>
</aff>
<aff id="A03">
<institution><![CDATA[,Universidad Santo Tomás Facultad de Ingeniería Electrónica ]]></institution>
<addr-line><![CDATA[Tunja ]]></addr-line>
<country>Colombia</country>
</aff>
<pub-date pub-type="pub">
<day>00</day>
<month>02</month>
<year>2015</year>
</pub-date>
<pub-date pub-type="epub">
<day>00</day>
<month>02</month>
<year>2015</year>
</pub-date>
<volume>82</volume>
<numero>189</numero>
<fpage>226</fpage>
<lpage>232</lpage>
<copyright-statement/>
<copyright-year/>
<self-uri xlink:href="http://www.scielo.org.co/scielo.php?script=sci_arttext&amp;pid=S0012-73532015000100028&amp;lng=en&amp;nrm=iso"></self-uri><self-uri xlink:href="http://www.scielo.org.co/scielo.php?script=sci_abstract&amp;pid=S0012-73532015000100028&amp;lng=en&amp;nrm=iso"></self-uri><self-uri xlink:href="http://www.scielo.org.co/scielo.php?script=sci_pdf&amp;pid=S0012-73532015000100028&amp;lng=en&amp;nrm=iso"></self-uri><abstract abstract-type="short" xml:lang="en"><p><![CDATA[This paper presents results of a safety analysis of WLAN networks in the city of Tunja, Boyacá Colombia, it is based on a random sample distributed in all over the City. The study is a research result of the project "diagnosis of technology security, applied to a sample of organizations in the city of Tunja". It was funded by the University of Santo Tomas Sectional Tunja. The information collected and analyzed was obtained through the techniques warchalking and Wardriving, in a meaningful representation of wireless networks from public, private, educational institutions and households located geographically in different parts of the city. As a result of the research it was demonstrated different risk levels regarding certain technology configurations of devices of the public, private and residential sectors, finally some conclusions and recommendations were made to enhance the level of security through good practice to configurational level and use of these networks.]]></p></abstract>
<abstract abstract-type="short" xml:lang="es"><p><![CDATA[Éste documento presenta resultados de un análisis de seguridad de redes WLAN en la ciudad de Tunja Boyacá Colombia basado en una muestra aleatoria distribuida en toda la Ciudad. El estudio es resultado de investigación del proyecto "Diagnóstico de seguridad informática aplicado a una muestra de organizaciones de la ciudad de Tunja" financiado por la Universidad Santo Tomás Seccional Tunja. La información recolectada y analizada se obtuvo mediante las técnicas Warchalking y Wardriving en una representación significativa de redes inalámbricas de empresas públicas, privadas, entidades educativas y hogares ubicados geográficamente en diferentes sectores de la ciudad. Como resultado de la investigación se demostró diferentes niveles de riesgo con respecto a configuraciones de tecnología de algunos dispositivos de entidades públicas, privadas y sectores residenciales, por último se realizaron algunas recomendaciones y conclusiones que mejorarán el nivel de seguridad por medio de buenas prácticas a nivel de configuración y uso de estas redes.]]></p></abstract>
<kwd-group>
<kwd lng="en"><![CDATA[Networks]]></kwd>
<kwd lng="en"><![CDATA[Security]]></kwd>
<kwd lng="en"><![CDATA[Warchalking]]></kwd>
<kwd lng="en"><![CDATA[Wardriving]]></kwd>
<kwd lng="en"><![CDATA[Wep]]></kwd>
<kwd lng="en"><![CDATA[Wlan]]></kwd>
<kwd lng="en"><![CDATA[Wpa]]></kwd>
<kwd lng="es"><![CDATA[Redes]]></kwd>
<kwd lng="es"><![CDATA[Seguridad]]></kwd>
<kwd lng="es"><![CDATA[Warchalking]]></kwd>
<kwd lng="es"><![CDATA[Wardriving]]></kwd>
<kwd lng="es"><![CDATA[Wep]]></kwd>
<kwd lng="es"><![CDATA[Wlan]]></kwd>
<kwd lng="es"><![CDATA[Wpa]]></kwd>
</kwd-group>
</article-meta>
</front><body><![CDATA[ <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><a href="http://dx.doi.org/10.15446/dyna.v82n189.43259" target="_blank">http://dx.doi.org/10.15446/dyna.v82n189.43259</a></font></p>     <p align="center"><font size="4" face="Verdana, Arial, Helvetica, sans-serif"><b>Security analysis of a WLAN network sample in  Tunja, Boyac&aacute;, Colombia</b></font></p>     <p align="center"><i><font size="3"><b><font face="Verdana, Arial, Helvetica, sans-serif">An&aacute;lisis  de seguridad de una muestra de redes WLAN en la ciudad de Tunja, Boyac&aacute;, Colombia</font></b></font></i></p>     <p align="center">&nbsp;</p>     <p align="center"><b><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Juli&aacute;n Alberto Monsalve-Pulido <i><sup>a</sup></i>, Fredy Andr&eacute;s   Aponte-Novoa <i><sup>b</sup></i> &amp;   Fabi&aacute;n Chaparro- Becerra <i><sup>c</sup></i></font></b></p>     <p align="center">&nbsp;</p>     <p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><sup><i>a </i></sup><i>Centro de Investigaciones de Ingenier&iacute;as Alberto Magno, Universidad   Santo Tom&aacute;s Tunja, Colombia. <a href="mailto:julian.monsalve@usantoto.edu.co">julian.monsalve@usantoto.edu.co</a>    <br> </i></font><i><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><sup>b </sup>Facultad de Ingenier&iacute;a de Sistemas, Universidad Santo Tom&aacute;s Tunja,  Colombia. <a href="mailto:fredy.aponte@usantoto.edu.co">fredy.aponte@usantoto.edu.co</a>    <br> </font></i><i><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><sup>c </sup>Facultad de Ingenier&iacute;a Electr&oacute;nica, Universidad Santo Tom&aacute;s Tunja,  Colombia. <a href="mailto:william.chaparro@usantoto.edu.co">william.chaparro@usantoto.edu.co</a></font></i></p>     <p align="center">&nbsp;</p>     ]]></body>
<body><![CDATA[<p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>Received: May 2<sup>th</sup>,   de 2014. Received in revised form: October 31<sup>th</sup>, 2014. Accepted:   November 19<sup>th</sup>, 2014</b></font></p>     <p>&nbsp;</p> <hr>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>Abstract    <br>   </b></font><font size="2" face="Verdana, Arial, Helvetica, sans-serif">This paper presents results of a safety analysis of WLAN     networks in the city of Tunja, Boyac&aacute; Colombia, it is based on a random sample     distributed in all over the City. The study is a research result of the project   &quot;diagnosis of technology security, applied to a sample of organizations in     the city of Tunja&quot;. It was funded by the University of Santo Tomas     Sectional Tunja. The information collected and analyzed was obtained through     the techniques warchalking and Wardriving, in a meaningful representation of     wireless networks from public, private, educational institutions and households     located geographically in different parts of the city. As a result of the     research it was demonstrated different risk levels regarding certain technology     configurations of devices of the public, private and residential sectors, finally     some conclusions and recommendations were made to enhance the level of security     through good practice to configurational level and use of these networks.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><i>Keywords:</i> Networks, Security, Warchalking, Wardriving, Wep, Wlan, Wpa.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>Resumen    <br> </b></font><font size="2" face="Verdana, Arial, Helvetica, sans-serif">&Eacute;ste  documento presenta resultados de un an&aacute;lisis de seguridad de redes WLAN en la  ciudad de Tunja Boyac&aacute; Colombia basado en una muestra aleatoria distribuida en  toda la Ciudad. El estudio es resultado de investigaci&oacute;n del proyecto  &quot;Diagn&oacute;stico de seguridad inform&aacute;tica aplicado a una muestra de organizaciones  de la ciudad de Tunja&quot; financiado por la Universidad Santo Tom&aacute;s Seccional  Tunja. La informaci&oacute;n recolectada y analizada se obtuvo mediante las t&eacute;cnicas  Warchalking y Wardriving en una representaci&oacute;n significativa de redes  inal&aacute;mbricas de empresas p&uacute;blicas, privadas, entidades educativas y hogares  ubicados geogr&aacute;ficamente en diferentes sectores de la ciudad. Como resultado de  la investigaci&oacute;n se demostr&oacute; diferentes niveles de riesgo con respecto a  configuraciones de tecnolog&iacute;a de algunos dispositivos de entidades p&uacute;blicas,  privadas y sectores residenciales, por &uacute;ltimo se realizaron algunas recomendaciones  y conclusiones que mejorar&aacute;n el nivel de seguridad por medio de buenas pr&aacute;cticas a nivel de configuraci&oacute;n y uso de estas redes.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><i>Palabras clave</i>:  Redes, Seguridad, Warchalking, Wardriving, Wep, Wlan, Wpa</font></p> <hr>     <p>&nbsp;</p>     <p><font size="3" face="Verdana, Arial, Helvetica, sans-serif"><b>1. Introducci&oacute;n</b></font></p>     ]]></body>
<body><![CDATA[<p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Las redes  inal&aacute;mbricas y particularmente las de acceso local buscan ofrecer par&aacute;metros de  uso que conlleven a la flexibilidad en la forma de conexi&oacute;n y de uso, la  movilidad, el impacto frente a la est&eacute;tica de instalaciones y el ahorro de  infraestructura. Por otro lado las redes cableadas no ofrecen flexibilidad en  conexi&oacute;n, pero son m&aacute;s seguras para cualquier organizaci&oacute;n. En Colombia para el  a&ntilde;o 2005 comenz&oacute; en firme la proliferaci&oacute;n de redes inal&aacute;mbricas para la  interconexi&oacute;n de informaci&oacute;n.  &#91;1&#93; Incentivos del gobierno como el Plan Vive Digital  &#91;2&#93; y del sector privado a trav&eacute;s de las grandes  operadoras de servicios de telecomunicaciones, los cuales integran y respaldan  la curva incremental de oferta/demanda de servicios telem&aacute;ticos, donde las  redes inal&aacute;mbricas son el actor principal en la masificaci&oacute;n del transporte de  datos. Los nuevos estilos de vida acelerados y con dependencia tecnol&oacute;gica han  llevado a cambiar las formas de comunicaci&oacute;n con un uso excesivo de  dispositivos m&oacute;viles y un aumento en la necesidad de conexi&oacute;n a redes  inal&aacute;mbricas  &#91;3&#93;. Lo anterior lleva a la proliferaci&oacute;n y  masificaci&oacute;n en la forma de conexi&oacute;n sea m&aacute;s r&aacute;pida y transparente para el  usuario final, sin detenerse a analizar la seguridad de las conexiones y la  forma de interactuar con ellas. Adem&aacute;s del uso en oficinas y en el hogar, las  redes inal&aacute;mbricas se hacen presentes en procesos de control en la industria,  un ejemplo de esto es lo desarrollado en el proyecto &quot;Sistema inal&aacute;mbrico de  monitorizaci&oacute;n para cultivos en invernadero&quot; compuesto por una red de sensores  inal&aacute;mbricos, tambi&eacute;n llamada Wsn por sus siglas en ingl&eacute;s (Wireless Sensor  Networks), red conformada por nodos sensores capaces de medir cambios en el  ambiente, alMacenar la informaci&oacute;n y transmitirla al nodo vecino a trav&eacute;s de  redes multi-salto, para luego mostrar esta informaci&oacute;n al usuario en una  interfaz gr&aacute;fica.  &#91;4&#93;</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">El uso de redes  inal&aacute;mbricas para la transmisi&oacute;n de datos tiene como principal caracter&iacute;stica  la flexibilidad de uso derivado de la no conectividad f&iacute;sica y la disminuci&oacute;n  de costos referente al despliegue de  soluciones cableadas; sin embargo, estas redes est&aacute;n propensas a interferencias  y errores de transmisi&oacute;n debido al tipo de bandas de frecuencias libres  utilizadas.  &#91;5&#93;</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Es com&uacute;n  encontrar redes Wlan  &#91;6&#93; sin seguridad de acceso (abiertas) o con  seguridad Wep (Wireless Encryption Protocol), lo cual representa una gran  deficiencia en su estructura de seguridad y una vulnerabilidad fuertemente  expuesta a ser atacada, las redes abiertas est&aacute;n expuestas a ser suplantadas  f&aacute;cilmente y las protegidas bajo Wep  &#91;6&#93; son fuertemente vulnerables en su autenticaci&oacute;n  debido a que emplea una encriptaci&oacute;n de 40 a 128 bits, que en la pr&aacute;ctica  representa un ataque en promedio de cuatro (4) minutos para lograr acceder a  ellas  &#91;7&#93;. Wpa (WiFi Protect Access) otro esquema de  encriptaci&oacute;n, aunque es m&aacute;s robusto en su esquema de seguridad, simplemente  retarda el mecanismo de vulnerabilidad a un par de horas adicionales de  procesamiento para encontrar la llave de acceso a la red; como soluci&oacute;n y  medida adoptada para la soluci&oacute;n a estas deficiencias, la IEEE desarrollo una arquitectura de seguridad, especificada  bajo el est&aacute;ndar IEEE 802.1x, particularmente el est&aacute;ndar IEEE 802.11i especifica c&oacute;mo se implementa la seguridad en  redes inal&aacute;mbricas &#91;8,9&#93;. </font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">En los &uacute;ltimos  a&ntilde;os se desarrollaron diversos est&aacute;ndares de seguridad para las redes  inal&aacute;mbricas, en la pr&aacute;ctica se encontraron razones de no utilizaci&oacute;n por parte  de los usuarios, por limitantes en el hardware, configuraci&oacute;n no adecuada,  software desactualizado o por desconocimiento de los usuarios frente a las  problem&aacute;ticas y potenciales soluciones derivadas de las mismas. Lo anterior  tiene consecuencias perjudiciales en la administraci&oacute;n de estas redes,  facilitando el ingreso de intrusos a la infraestructura de red y las  vulnerabilidades que ello representa para la informaci&oacute;n que sobre ellas circula.  Es importante rese&ntilde;ar que ning&uacute;n sistema de seguridad es totalmente seguro y  que cuando se usa el medio inal&aacute;mbrico el riesgo aumenta con par&aacute;metros  altamente significativos. El no disponer  de un medio de conexi&oacute;n f&iacute;sico y de pol&iacute;ticas de administraci&oacute;n de seguridad  eficientes en el plano de conectividad inal&aacute;mbrico, conlleva a una potencial  puerta de vulnerabilidad de acceso que se puede abrir con conocimientos m&iacute;nimos  de herramientas inform&aacute;ticas especializadas y por consiguiente el acceso a la  informaci&oacute;n que circula por la red de datos o a la que se encuentra en los  dispositivos que conformen la misma.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Se realiz&oacute; un  proceso de vigilancia tecnolog&iacute;a en los temas de Warchalking y Wardriving en  bases de datos Scopus e IEEE XPLORE donde se encuentra 26 trabajos en el &aacute;rea,  se destaca un 69.2% de trabajos presentados en eventos cient&iacute;ficos seguido con  un 19.2% de art&iacute;culos publicados en revistas investigativas, con un 11.4%  repartido en revisiones, libros y conferencias. Por otro lado el mayor n&uacute;mero  de publicaciones se central en el a&ntilde;o 2010 con 6 registros reduci&eacute;ndose para el  2012 con 2 publicaciones, el 2013 con 4 y en el 2014 solo registr&aacute; 2 trabajos.  Los pa&iacute;ses que m&aacute;s han registrado resultados en esta t&eacute;cnica se centran en los  Estados Unidos con 14 trabajos, seguido con el Reino Unido con 5 trabajos,  China con 3 trabajos y finalmente Francia con 2 trabajos. </font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">El uso del  m&eacute;todo Wardriving tiene como objetivo en la investigaci&oacute;n la obtenci&oacute;n de datos  de redes inal&aacute;mbricas por medio de un veh&iacute;culo en movimiento  &#91;10&#93; , utilizando dispositivos tradicionales como un  Smartphone, Laptops o un Gps. Investigaciones como  &#91;11&#93; analizar los datos Wardriving en Wcdma reales,  Gsm y redes WiFi describe c&oacute;mo el arrastre  de la se&ntilde;al degrada su rendimiento para su posterior filtro y an&aacute;lisis. Por  otro lado Warchalking es la definici&oacute;n de un lenguaje para marcar los puntos  donde las personas pueden conectarse a una red inal&aacute;mbrica abierta para hacer  el uso del internet. Investigaciones como  &#91;12&#93; relacionan una metodolog&iacute;a de aplicaci&oacute;n de  Warchalking para las redes abiertas y los retos t&eacute;cnicos de seguridad que se  deben tener en cuenta en las redes abiertas con prop&oacute;sito social no delictivo. </font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b><i>1.1. Referentes</i></b></font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Para  realizar una auditoria en redes WiFi en la banda de frecuencia de 2.4 GHz y  verificar el grado de vulnerabilidad y amenaza, se contempla la caracterizaci&oacute;n  de ataques provenientes de terceros independientes a la infraestructura de red  bajo la integraci&oacute;n y uso de plataformas libres  &#91;13&#93;. Para ello es necesario verificar el grado  de seguridad de los tipos de encriptaci&oacute;n mayormente  utilizados como Wep y Wpa  &#91;14&#93; , permitiendo determinar las vulnerabilidades  m&aacute;s esenciales de seguridad de estas llaves de encriptaci&oacute;n.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Wep  parametriza un sistema de encriptaci&oacute;n propuesto por el comit&eacute; IEEE 802.11  &#91;15&#93;, se implementa en la capa Mac (Media Access Control),  relacionado en la capa de enlace del modelo OSI. Wep comprime y cifra los datos  que se env&iacute;an a trav&eacute;s de las ondas de radio. La tarjeta de red encripta el  cuerpo de los paquetes de informaci&oacute;n y el CRC (Cyclic Redundancy Check) de  cada trama 802.11 antes de la transmisi&oacute;n utilizando el algoritmo de  encriptaci&oacute;n RC4 proporcionando por The Security Division of EMC Corporation  (RSA Security).</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">La  estaci&oacute;n receptora, sea un punto de acceso o una estaci&oacute;n cliente, es la  encargada de desencriptar la trama. Wep especifica una llave secreta compartida  de 40 &oacute; 64 bits para encriptar y  desencriptar informaci&oacute;n, la misma utiliza la encriptaci&oacute;n sim&eacute;trica en su  proceso  &#91;15&#93; . La vulnerabilidad de Wep reside en la  insuficiente longitud del vector de inicializaci&oacute;n y lo est&aacute;ticas que  permanecen las llaves del cifrado &#91;16,17&#93;. </font></p>     ]]></body>
<body><![CDATA[<p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Wep  utiliza la misma llave para paquetes diferentes, lo cual lleva a repetir a  partir de cierto tiempo la transmisi&oacute;n continua, en este momento es cuando el  atacante puede capturar suficientes tramas y determinar la llave compartida.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Wpa es un  sistema desarrollado para proteger las redes inal&aacute;mbricas, este protocolo en  principio fue desarrollado para intentar corregir las deficiencias del sistema  previo Wep &#91;14,15&#93;. Wpa  &#91;18&#93; implementa el est&aacute;ndar IEEE 802.11i &#91;8,14&#93; que  mejora las debilidades m&aacute;s representativas presentes en su antecesor.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">El  funcionamiento de Wpa  &#91;19&#93; se basa en la autenticaci&oacute;n de usuarios  mediante el uso de un servidor, para ello se almacenan credenciales y  contrase&ntilde;as de los usuarios de la red; Wpa permite la autenticaci&oacute;n mediante  clave pre-compartida al igual que Wep, ella requiere introducir la misma clave  en todos los equipos que quieran conectarse a la red. La ventaja de Wpa  &#91;20&#93; frente a Wep es que la clave precompartida  solo se env&iacute;a una vez y no como en Wep, donde el env&iacute;o de la llave es constante,  podemos denominar a este proceso un handshake que correlaciona la negociaci&oacute;n  de apertura entre el cliente y el router para el intercambio de informaci&oacute;n. En Wep  &#91;20&#93; por su parte se captura la llave basado en que  est&aacute; viaja con los paquetes intercambiados entre router y usuario, Wpa  &#91;20&#93;, requiere de la comparaci&oacute;n con un diccionario  para asociar y encontrar relaci&oacute;n directa con la llave intercambiada entre  router y usuario, solo en el momento en que se inicia negociaci&oacute;n de conexi&oacute;n.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b><i>1.2. Principales debilidades en Redes Wlan</i></b></font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Las redes  Wlan presentan debilidades en la seguridad por la propagaci&oacute;n de se&ntilde;ales  isotr&oacute;picas en el medio no guiado, en esta secci&oacute;n se van a relacionar algunos  ataques que pueden tener este tipo de redes &#91;7,14&#93;.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Los  ataques de escucha de monitorizaci&oacute;n pasiva se realizan por medio de la  autenticaci&oacute;n mediante la captura y cracking de cierto n&uacute;mero de paquetes,  permitiendo acceder y realizar el monitoreo al tr&aacute;fico presente en el entorno  como cualquier cliente autenticado frente al punto de acceso. An&aacute;logamente  tambi&eacute;n es posible realizar la inyecci&oacute;n y modificaci&oacute;n de mensajes sin  necesidad de descifrar claves  &#91;7&#93;.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Los  ataques de intercepci&oacute;n - inserci&oacute;n operan sobre el protocolo 802.11, facilitan  la captura y redirecci&oacute;n de sesiones, la estaci&oacute;n que transmite no es capaz de  detectar la presencia de estaciones adyacentes con la misma direcci&oacute;n Mac &oacute; IP  lo cual permite que se lleve a cabo un  ataque de secuestro de sesi&oacute;n mediante el uso de dos estaciones hostiles  diferentes; desde el Sistema Operativo Windows de Microsoft, tenemos  herramientas de software como Fake Mac para clonar la direcci&oacute;n f&iacute;sica asociada  a cada tarjeta de red y de esta manera ejecutar ataques. Uno de los ejemplos  para este tipo de ataques es realizar una auditoria con la suite de licencia de  software libre Aircrack  &#91;21&#93; , en primer lugar se debe contar con una  tarjeta de red asociada al computador que este en capacidad de inyectar  paquetes y ponerse en modo de escucha en el espectro electromagn&eacute;tico.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Los ataques de denegaci&oacute;n de servicio son relativamente sencillos de  realizar, buscan afectar la disponibilidad en los entornos inal&aacute;mbricos, pueden  ser realizados desde varios enfoques como aquellos que utilizan un dispositivo  de radiofrecuencia de alta potencia para generar interferencias, esto limitar&iacute;a  el usuario leg&iacute;timo en lo concerniente a la capacidad para utilizar servicios  primarios. Se referencia la interferencia propia de canales, las mismas se  producen por ejemplo cuando otro dispositivo como un router Wifi &oacute; dispositivo  que se encuentre operando en la frecuencia de 2.4 o 5.8 GHz (dependiendo de la  tecnolog&iacute;a) interfiere en el canal que  tiene seleccionado el primer Access Point, esto provoca reenv&iacute;os continuos de  datos con lo que la conexi&oacute;n limita su capacidad, ocasionando en algunas  ocasiones ca&iacute;da completa del servicio. Cuando se est&aacute; utilizando el protocolo  IEEE 802.11n &#91;22-24&#93; el problema puede ser a&uacute;n peor, derivado del funcionamiento en que se basa el env&iacute;o de m&uacute;ltiples  ondas de radio en un punto de acceso para conseguir una mayor velocidad, en el momento en que una de ellas es interferida el resto no funciona de  manera correcta.</font></p>     <p>&nbsp;</p>     <p><font size="3" face="Verdana, Arial, Helvetica, sans-serif"><b>2. Materiales y M&eacute;todos</b></font></p>     ]]></body>
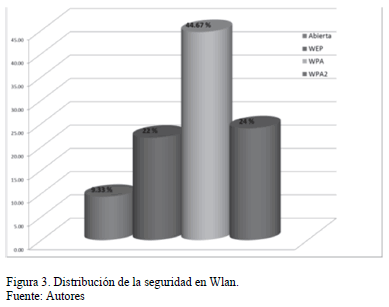
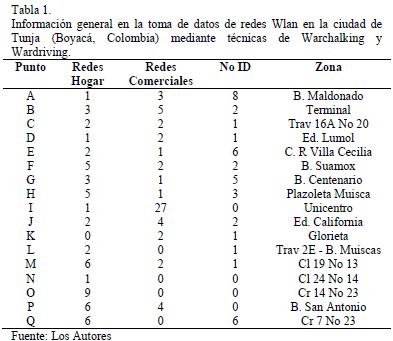
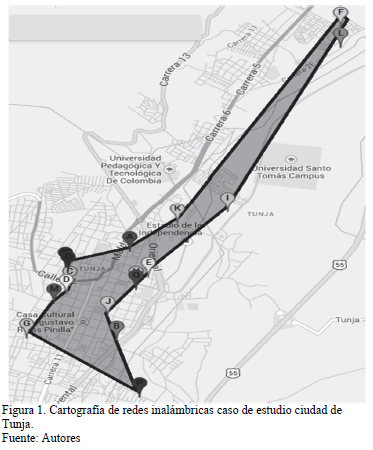
<body><![CDATA[<p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Para esta investigaci&oacute;n se  analizaron 150 puntos de red WiFi utilizando t&eacute;cnicas como Warchalking y  Wardriving  &#91;10&#93; tomados en 17 diferentes lugares de la ciudad  de Tunja. En la <a href="#fig01">Fig. 1</a> se observa un  mapa de la ciudad con la ubicaci&oacute;n de los puntos donde se realizaron las  muestras, cada uno de los sitios de muestreo identificados con letras </font><font size="2" face="Verdana, Arial, Helvetica, sans-serif">may&uacute;sculas se encuentran acompa&ntilde;ados  de un n&uacute;mero que representa la cantidad de puntos tomados en ese lugar. <a href="#tab01">Tabla  1</a>. En el proceso de parametrizaci&oacute;n de redes inal&aacute;mbricas se utiliz&oacute; la  herramienta de software WiEye que en su f&aacute;cil uso recolecta informaci&oacute;n  importante para la investigaci&oacute;n. A continuaci&oacute;n, se muestra la <a href="#tab01">Tabla 1</a> que  correlaciona la informaci&oacute;n se&ntilde;alada.</font></p>     <p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><a name="fig01"></a></font><img src="/img/revistas/dyna/v82n189/v82n189a28fig01.gif"></p>     <p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><a name="tab01"></a></font><img src="/img/revistas/dyna/v82n189/v82n189a28tab01.gif"></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Para completar  la informaci&oacute;n en la toma de los datos, fue importante el anexo del  geo-posicionamiento de cada uno de los puntos relacionados donde se utiliz&oacute; la  herramienta de software Gps Logger, ya que por su facilidad de uso y por su  licencia de software libre, permiti&oacute; gestionar un proceso de geo-localizaci&oacute;n  din&aacute;mico.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Para cada uno  de los puntos de red se captur&oacute; informaci&oacute;n como Ssid (Service Set IDentifier)  o nombre de la red, Strength (fuerza de la se&ntilde;al), tipo de autenticaci&oacute;n,  cifrado y canal, adem&aacute;s se identific&oacute; si la red corresponde a un hogar o a una  entidad comercial. En la <a href="#fig02">Fig. 2</a> se ilustra la agrupaci&oacute;n de las redes por este par&aacute;metro, se puede observar que el 44% de las redes tienen  relaci&oacute;n con hogares, un 36% de las mismas con establecimientos comerciales,  entre los que se encuentran Pymes, universidades, entidades estatales y  privadas, y un 20% de estas redes no pudieron ser identificadas, debido a que  presentan en su SSID nombres como &quot;75711804&quot;, lo que por lo  general est&aacute; asociado hacia la identificaci&oacute;n de abonados residenciales y/o  peque&ntilde;as empresas.</font></p>     <p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><a name="fig02"></a></font><img src="/img/revistas/dyna/v82n189/v82n189a28fig02.gif"></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">La encriptaci&oacute;n Wep  utiliza un vector de inicializaci&oacute;n para establecer los valores de la llave de  seguridad (encriptaci&oacute;n). La caracter&iacute;stica de estabilidad que permanecen en  estas llaves posibilitan que el sistema sea vulnerable, en promedio el proceso  de encontrar la llave de seguridad bajo par&aacute;metros Wep que no se extiende de  cuatro (4) minutos aproximadamente, lo que correlaciona la existencia de  problemas serios en este tipo de seguridad; los usuarios que utilicen el tipo  de encriptaci&oacute;n Wep pueden ser potencialmente vulnerados y la probabilidad del  robo de informaci&oacute;n es alta &#91;15,7&#93;. Lo anterior fundamentado </font><font size="2" face="Verdana, Arial, Helvetica, sans-serif">en la posibilidad de adoptar el rol de un usuario valido por parte de un  atacante referenciado desde la puerta de la capa dos (2) de modelo OSI &quot;capa de  enlace&quot;, donde se integran y correlacionan par&aacute;metros de identificaci&oacute;n f&iacute;sica  de los dispositivos de red y los par&aacute;metros l&oacute;gicos de la infraestructura. En  Wpa y sus respectivas configuraciones se utiliza un esquema similar al empleado  en Wep  &#91;20&#93;. A diferencia, su vulnerabilidad no es tan  latente. Para realizar un ataque dentro de este esquema de seguridad es  necesario realizar un ataque de denegaci&oacute;n de servicio y de esta manera forzar  al usuario para que se valide nuevamente, esto posibilitar&iacute;a capturar el  handshake  &#91;7&#93;, necesario para descifrar la llave precompartida.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">El tiempo de  captura en descifrar Wpa puede tardar aproximadamente 6 horas si no se dispone  de un diccionario que permita comparar la llave de entrada con esta base de  datos, Wpa nos ofrece un m&eacute;todo m&aacute;s seguro para proteger los datos en una red  WiFi este m&eacute;todo es m&aacute;s trascendente ya que presenta forzamiento de la  desconexi&oacute;n del usuario legitimo por medio de un ataque de denegaci&oacute;n de  servicio con el &aacute;nimo de capturar la llave precompartida, en este punto se correlaciona  con un alto nivel de seguridad comparado con su predecesor Wep, adem&aacute;s es  necesario forzar la b&uacute;squeda de la llave en la comparaci&oacute;n con el diccionario a  partir de una b&uacute;squeda en la Rainbow Table (Tabla de Opciones)  &#91;18&#93;.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">No importa el  tipo de configuraci&oacute;n que se use hoy en d&iacute;a, existen herramientas que permiten  el acceso a redes privadas por medio de par&aacute;metros y agujeros que no hacen del  todo robusta las llaves desarrolladas de encriptaci&oacute;n, no ofrecen confiabilidad  frente a lo que actualmente se encuentra desplegado en el &aacute;mbito comercial  usado por la gran mayor&iacute;a de usuarios convencionales (empresas, instituciones  p&uacute;blicas y privadas y por supuesto a nivel residencial.)</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">De las redes  analizadas se puede decir que un 68.67% se encuentran protegidas con  autenticaci&oacute;n Wpa, distribuidas en un 44,67% y Wpa2 en un 24%, por otro lado el  31.1% de las redes objeto de estudio presenta un nivel bajo de seguridad &#91;5&#93;,  representados en un 22% con autenticaci&oacute;n Wep, mientras que el 9.33% restante no tienen alg&uacute;n tipo de autenticaci&oacute;n,  siendo vulnerables a ser atacadas, los anteriores datos se correlacionan en la  <a href="#fig03">Fig. 3</a>.</font></p>     ]]></body>
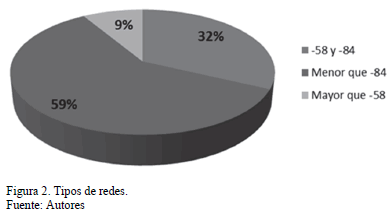
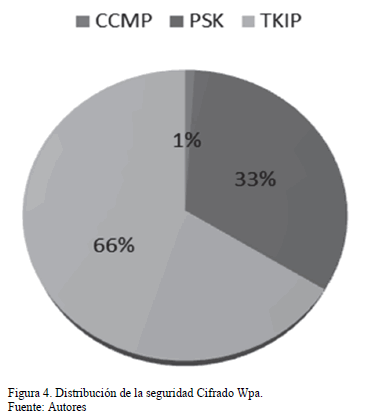
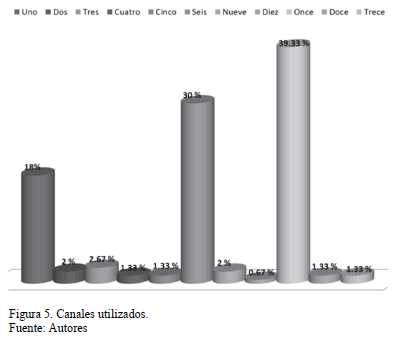
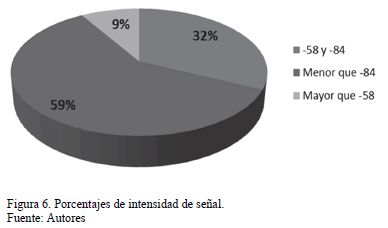
<body><![CDATA[<p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><a name="fig03"></a></font><img src="/img/revistas/dyna/v82n189/v82n189a28fig03.gif"></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">De las  redes que presentan autenticaci&oacute;n Wpa y Wpa2 (68.67%) se presentan diferentes  tipos de cifrado, en la <a href="#fig04">Fig. 4</a> se observa que un 66% cuentan con cifrado TKIP,  un 33% PSK y un 1% con cifrado CCMP  &#91;18&#93; .</font></p>     <p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><a name="fig04"></a></font><img src="/img/revistas/dyna/v82n189/v82n189a28fig04.gif"></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Un factor  importante a tener en cuenta en el rendimiento de una red WiFi es el canal  utilizado, en la <a href="#fig05">Fig. 5</a> se encuentra la  distribuci&oacute;n del uso de los canales en las redes analizadas.</font></p>     <p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><a name="fig05"></a></font><img src="/img/revistas/dyna/v82n189/v82n189a28fig05.gif"></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Se identific&oacute; que  los canales m&aacute;s usados son el uno (18%), el seis (30%) y predomina el canal  once (39.33%), aunque esta distribuci&oacute;n minimiza el efecto de interferencia  derivado de consecuencias de interferencia co-canal, observamos que el mismo  puede presentar limitante de &aacute;rea de cubrimiento, latencias, intermitencias y  falta de estabilidad en el funcionamiento derivado de la sobrecarga de uso en  los espectros de frecuencia que ocupan estos canales citados, especialmente el  del canal n&uacute;mero 11. Por lo</font> <font size="2" face="Verdana, Arial, Helvetica, sans-serif">anterior se recomienda a nuevos accesos y equipos instalados de cobertura  inal&aacute;mbrica nivelar el uso de canales a partir de la configuraci&oacute;n del canal  n&uacute;mero 1 del espectro de frecuencias en el &aacute;rea metropolitana de la ciudad de  Tunja y de esta forma caracterizar un adecuado sistema de multiplexaci&oacute;n  ortogonal de frecuencia que se disminuir&aacute; la sobrecarga por uso de canales  comunes y de manera transversal el potencial efecto de traslapamiento de  canales entre usuarios cercanos.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Otro aspecto  importante a tener en cuenta al momento de verificar la vulnerabilidad de una  red inal&aacute;mbrica es el Strength (fuerza) o intensidad de la se&ntilde;al, si presenta  valores entre -58 y -84 dBm es vulnerable a ser atacada, es m&aacute;s f&aacute;cil la  captura de paquetes handshake para efectuar ataques, caso contrario se presenta  en valores inferiores a -84 dBm donde se  expone a la presencia de p&eacute;rdida de paquetes en la captura de datos y en el  caso de valores superiores a - 58 dBm se dificulta capturar la informaci&oacute;n  circundante en el espectro radioel&eacute;ctrico. En la <a href="#fig06">Fig. 6</a> se observa la  distribuci&oacute;n de las redes analizadas en el rango de estos valores de Strength,  con lo cual podemos identificar que un 32% de los puntos de red capturados son  sensibles a ser atacados.</font></p>     <p align="center"><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><a name="fig06"></a></font><img src="/img/revistas/dyna/v82n189/v82n189a28fig06.gif"></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">La seguridad de  una red WiFi depende de muchos factores,  como son el tipo de autenticaci&oacute;n, el cifrado entre otros. Actualmente existen  en el mercado un gran n&uacute;mero de  dispositivos hardware y de software que permiten realizar ataques a este tipo  de redes de una forma m&aacute;s efectiva, es por esto que se debe tomar medidas de  seguridad robustas en nuestras redes de datos inal&aacute;mbricas principalmente. Para  evitar ser v&iacute;ctimas de ataques, a continuaci&oacute;n se presentan algunas  recomendaciones muy &uacute;tiles para aumentar el grado de seguridad en redes Wlan.</font></p>     <p>&nbsp;</p>     ]]></body>
<body><![CDATA[<p><font size="3" face="Verdana, Arial, Helvetica, sans-serif"><b>3. Resultados</b></font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Ocultar  el SSID en la configuraci&oacute;n del Router es una buena pr&aacute;ctica de seguridad para  empresas y hogares, el nombre de la red Wifi queda invisible a la vista de  atacantes, solo se puede conectar a la  red las personas que conozcan el nombre de la red, esto puede  ser bastante dispendioso para redes con alto volumen de usuarios pero para  redes peque&ntilde;as pues ser una buena opci&oacute;n.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Otra  pr&aacute;ctica de seguridad es configurar el router para que solo acepte conexiones  confiables de dispositivos previamente registrados con su respectiva MAC desde  la administraci&oacute;n del mismo. Los limitantes que existen es la administraci&oacute;n permanente  ya que se debe registrar cada dispositivo del usuario para la autorizaci&oacute;n de  conexi&oacute;n. Es una buena opci&oacute;n para redes con crecimiento no exponencial. Aunque  el filtrado por MAC usado para proteger las redes WiFi es una medida buena de  seguridad, no es suficiente ya que existen muchas herramientas que permiten cambiar la direcci&oacute;n MAC del equipo  atacante para emular el de un cliente leg&iacute;timo.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"> Es recomendable utilizar contrase&ntilde;as f&aacute;ciles  de recordar pero dif&iacute;ciles de adivinar, se recomienda contrase&ntilde;as donde se  utilice combinaci&oacute;n de letras, n&uacute;meros junto con caracteres especiales como el  # &oacute; @.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">En las  organizaciones empresariales p&uacute;blicas o privadas la administraci&oacute;n de la red  inal&aacute;mbrica siempre va ser de gran importancia para cuidar los activos del  negocio, se recomienda una administraci&oacute;n basada en est&aacute;ndares como ISO 27000  donde proponen pr&aacute;cticas certificadas para la administraci&oacute;n de usuarios en  redes inal&aacute;mbricas, donde el uso de cortafuegos, directorios activos, LDAP,  proxys, autenticaciones seguras deben correlacionarse para reducir los riesgos.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Para los  usuarios comunes que buscan redes en cualquier lugar para usar el servicio de  internet, se recomienda desconfiar siempre si no es una red conocida, no todas  est&aacute;n abiertas por desconocimiento de seguridad, la gran mayor&iacute;a son creadas  con un fin delictivo, ya que estas redes p&uacute;blicas abiertas est&aacute;n dispuestas a  capturar informaci&oacute;n de usuarios y nos exponemos a posibles ataques permitiendo  que la informaci&oacute;n como contrase&ntilde;as, historiales de navegaci&oacute;n y dem&aacute;s sean  vistos y hurtados por los delincuentes. Ninguno de los esquemas de seguridad  representa una soluci&oacute;n completa, estos se deben fortalecer o combinar con  otras pr&aacute;cticas como por ejemplo el intercambio de clave din&aacute;mica, eliminando el  direccionamiento din&aacute;mico DHCP forzando las maquinas a tener IP's fijas  (est&aacute;ticas), garantizando que a&uacute;n si la contrase&ntilde;a es descubierta pero no se  conoce el rango de direccionamiento, no se podr&aacute; acceder a la misma; actualizar  el firmware de los dispositivos inal&aacute;mbricos, inhabilitar la difusi&oacute;n abierta  del SSID, as&iacute; como utilizar programas de gesti&oacute;n de redes que sean capaces de  detectar clientes nuevos. Por lo anterior se correlacionan dentro de premisa a  favor para la correcta protecci&oacute;n de acceso en una red inal&aacute;mbrica de datos.</font></p>     <p>&nbsp;</p>     <p><font size="3" face="Verdana, Arial, Helvetica, sans-serif"><b>4. Conclusiones</b></font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Se  identific&oacute; que el 9,33% de las redes Wlan no cuentan con mecanismos de  autenticaci&oacute;n, mientras que el 22% de las mismas presentan autenticaci&oacute;n Wep,  lo que representa que el 31.1% de las redes son vulnerables a ser atacadas, por  consiguiente se requiere de que los due&ntilde;os de estas redes aumenten su seguridad  para disminuir el nivel de exposici&oacute;n.</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">El  estudio evidenci&oacute; malas pr&aacute;cticas de configuraciones en las redes inal&aacute;mbricas  en el &aacute;rea de estudio (Tunja - Boyac&aacute; - Colombia), en el an&aacute;lisis en las  configuraciones se muestra un desconocimiento por parte de los administradores  o los proveedores de servicio de internet aumentando los riesgos de ataques  desde el exterior de las organizaciones o hogares y exponiendo datos  importantes empresariales o personales.</font></p>     ]]></body>
<body><![CDATA[<p><font size="2" face="Verdana, Arial, Helvetica, sans-serif">Las redes  inal&aacute;mbricas con baja seguridad se centran en sectores concurrentes, como por  ejemplo centros comerciales y sectores con alta presencia de personas. Se  identific&oacute; un riesgo alto de exposici&oacute;n debido a que los delincuentes pueden  tener una ubicaci&oacute;n f&iacute;sica sin despertar sospechas en cualquier sitio p&uacute;blico,  es importante recordar que la calidad en la receptividad de la se&ntilde;al es  fundamental para iniciar un ataque y por consiguiente se debe estructurar  planes de cobertura descentralizada inteligente y no forzar la radiaci&oacute;n en un  &aacute;rea demasiado extensa que exceda los l&iacute;mites f&iacute;sicos de la empresa o hogar ya  que se convierte en puntos f&aacute;ciles de acceso por parte atacantes a la  infraestructura de comunicaci&oacute;n.</font></p>     <p>&nbsp;</p>     <p><font size="3" face="Verdana, Arial, Helvetica, sans-serif"><b>Referencias</b></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;1&#93;</b> Rodrigo, C., Avanzando en la seguridad de  las redes Wifi. Enfoques &#91;Online&#93;. 73,  pp. 23-32, 2005. &#91;date of reference January 25th of 2014&#93;. Available at: <a href="http://www.rediris.es/difusion/publicaciones/boletin/73/ENFOQUE1.pdf" target="_blank">http://www.rediris.es/difusion/publicaciones/boletin/73/ENFOQUE1.pdf</a></font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000076&pid=S0012-7353201500010002800001&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;2&#93;</b> Ministerio de las Tecnologias de la  Informaci&oacute;n y las Comunicaciones. &#91;en l&iacute;nea&#93;. MinTic, 2010. &#91;consulta, 10 de  febrero de 2014&#93;. Available at:  <a href="http://www.mintic.gov.co/portal/vivedigital/612/w3-propertyvalue-6106.html" target="_blank">http://www.mintic.gov.co/portal/vivedigital/612/w3-propertyvalue-6106.html</a></font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000077&pid=S0012-7353201500010002800002&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;3&#93;</b> Khetarpal,  R. and Dronamraju, S., SMART-A Solution for Managing, the capacity, growth, and  performance of wireless networks. IEEE - Bell Labs Technical Journal, pp. 182-193,  1997.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000078&pid=S0012-7353201500010002800003&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;4&#93;</b> Cama-Pinto,  A., Gil-Montoya F., G&oacute;mez-L&oacute;pez, J., Garc&iacute;a-Cruz, A. and Manzano-Agugliaro, F.,  Wireless surveillance sytem for greenhouse crops, DYNA, 81 (184), pp. 164-170,  2014.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000080&pid=S0012-7353201500010002800004&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;5&#93;</b> Tao,  C., Lijun, C. and Tracey, H., Distributed optimization in wieless networks  using broadcast advantage. Proceedings of the 46<sup>th</sup> IEEE Conference  on Decision and Control, pp. 5839-5844. 2007.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000082&pid=S0012-7353201500010002800005&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;6&#93;</b> Sheldon,  F.T. and Weber, J.M., Seong-Moo, Y. and Pan, W.D., The insecurity of wireless  networks. Security &amp; Privacy, IEEE, 10, pp. 54-61. 2012.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000084&pid=S0012-7353201500010002800006&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;7&#93;</b> Ballesteros, C.J. y Chaparro, F.,  Seguridad en redes inal&aacute;mbricas de acceso local bajo par&aacute;metros de uso de  herramientas libres. Congreso Internacional de Investigaci&oacute;n en Ingenier&iacute;a de  Sistemas,1, pp. 1-6. 2014.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000086&pid=S0012-7353201500010002800007&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;8&#93;</b> Molina, J.M., Seguridad en redes  inal&aacute;mbricas 802.11. Sistemas &amp;  Telem&aacute;tica, 1, pp. 13-28. 2004.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000088&pid=S0012-7353201500010002800008&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;9&#93;</b> Han,  J.A., Lee, J.B., Kwon, T.A., Jo, D.C., Ha, T.D. and Choi, Y.A., How to mitigate  signal dragging during wardriving. IEEE Pervasive Computing, 9, pp. 20-27. 2010.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000090&pid=S0012-7353201500010002800009&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;10&#93;</b> Battiti,  R., Cigno, R.L., Sabel, M., Orava, F. and Pehrson, B., Wireless LANs: From  warchalking to open access networks. Mobile Networks and Applications, 10, pp.  275-287. 2005.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000092&pid=S0012-7353201500010002800010&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;11&#93;</b> Jinyoung,  H., Jeongkeun, L., Kwon, T,. Daehyung J., Taejoon H. and Yanghee C., How to  mitigate signal dragging during wardriving, Pervasive Computing, IEEE, 9 (1),  pp. 20-27, 2010. doi: 10.1109/MPRV.2010.6 </font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000094&pid=S0012-7353201500010002800011&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;12&#93;</b> Battiti,  R., Lo-Cigno, R., Sabel, M., Orava, F. and Pehrson, B., Wireless LANs: From  WarChalking to open access networks, Mobile Networks and Applications, 10 (3),  pp. 275-287, 2005. doi: 10.1007/s11036-005-6422-4 </font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000095&pid=S0012-7353201500010002800012&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;13&#93;</b> Khakurel,  S., Tiwary, P.K., Maskey, N. and Sachdeva, G., Security vulnerabilities in IEEE  802.11 and adaptive encryption technique for better performance, Industrial  Electronics &amp; Applications (ISIEA), 2010 IEEE Symposium on, pp. 207-210,  2010. doi: 10.1109/ISIEA.2010.5679467 </font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000096&pid=S0012-7353201500010002800013&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;14&#93;</b> Bandela-Chaitanya,  X.Y., Vulnerabilities and Security Enhancements for the wireless networks. IEEE  Globecom 2005 proceedings,1 (1), pp. 1655-1659. 2005.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000097&pid=S0012-7353201500010002800014&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     <!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;15&#93;</b> Lashkari,  A., Danesh, M. and Samadi, B., A survey on wireless security protocols (WEP,  WPA and WPA2/802.11i), Computer Science and Information Technology, 2009.  ICCSIT 2009. 2<sup>nd</sup> IEEE International Conference on, pp.48-52, 2009.  doi: 10.1109/ICCSIT.2009.5234856</font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000099&pid=S0012-7353201500010002800015&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;16&#93;</b> Reddy,  S., Sai, R., Rijutha, K., Ali, S.M. and Reddy, C.P., Wireless hacking - a WiFi  hack by cracking WEP, Education Technology and Computer (ICETC), 2010 2<sup>nd</sup> International Conference on, pp. V1-189-V1-193, 2010. doi: 10.1109/ICETC.2010.5529269</font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000100&pid=S0012-7353201500010002800016&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;17&#93;</b> Kavka,  O., Garasym, I. and Dudykevych, V., The analyse of wireless communication  encryption technologies. Modificated WEP protocol, Modern Problems of Radio  Engineering, Telecommunications and Computer Science (TCSET), 2010  International Conference, pp.186-187, 2010.    &nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000101&pid=S0012-7353201500010002800017&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --></font></p>     ]]></body>
<body><![CDATA[<!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;18&#93;</b> Xiaona,  L., Shaoqing, M. and Kaining, Lu., Security issues and solutions of WPA  encrypted public wireless Local Area Network, Multimedia Technology (ICMT), 2011  International Conference on, pp. 3655-3657, 2011. doi: 10.1109/ICMT.2011.6002258</font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000103&pid=S0012-7353201500010002800018&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;19&#93;</b> Lei, Z.,  Jiang, Y., Zugao, D. and Renfei, Z., The security analysis of WPA encryption in  wireless network, Consumer Electronics, Communications and Networks (CECNet),  2012 2<sup>nd</sup> International Conference on, pp. 1563-1567, 2012.  doi:  10.1109/CECNet.2012.6202145</font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000104&pid=S0012-7353201500010002800019&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;20&#93;</b> Lashkari,  A., Mansoor, M. and Danesh, A., Wired Equivalent Privacy (WEP) versus Wi-Fi  Protected Access (WPA), 2009 International Conference on Signal Processing  Systems, pp. 445-449, 2009. doi: 10.1109/ICSPS.2009.87</font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000105&pid=S0012-7353201500010002800020&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;21&#93;</b> Aircrack-ng. &#91;en l&iacute;nea&#93;. &#91;consulta, 1 de  Agosto de 2013&#93;. Available at:  <a href="http://www.aircrack-ng.org" target="_blank">http://www.aircrack-ng.org</a></font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000106&pid=S0012-7353201500010002800021&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;22&#93;</b> Mohamed,  E.M., Kinoshita, D., Mitsunaga, K., Higa, Y. and Furukawa, H., IEEE 802.11n  based wireless backhaul enabled by Dual Channel IPT (DCH-IPT) relaying  protocol, Ultra Modern Telecommunications and Control Systems and Workshops  (ICUMT), 2010 International Congress on, pp. 525-530, 2010. doi: 10.1109/ICUMT.2010.5676587</font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000107&pid=S0012-7353201500010002800022&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;23&#93;</b> Arslan,  M., Pelechrinis, K., Broustis, I., Singh, S., Krishnamurthy, S., Addepalli, S.  and Papagiannaki, K., ACORN: An auto-configuration framework for 802.11n WLANs,  Networking, IEEE/ACM Transactions on, 21 (3), pp. 896-909, 2013. doi: 10.1109/TNET.2012.2218125</font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000108&pid=S0012-7353201500010002800023&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><!-- ref --><p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>&#91;24&#93;</b> Mohamed,  E., Kinoshita, D., Mitsunaga, K., Higa, Y. and Furukawa, H., MIMO wireless backhaul  enabled by IPT forwarding, Telecommunications (ICT), 2010 IEEE 17<sup>th</sup> International Conference on, pp. 763-770, 2010. doi: 10.1109/ICTEL.2010.5478810</font>&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;&nbsp;[&#160;<a href="javascript:void(0);" onclick="javascript: window.open('/scielo.php?script=sci_nlinks&ref=000109&pid=S0012-7353201500010002800024&lng=','','width=640,height=500,resizable=yes,scrollbars=1,menubar=yes,');">Links</a>&#160;]<!-- end-ref --><p>&nbsp;</p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>J.A. Monsalve-Pulido,</b> received the Bs. Eng. in Systems in 2005, a MSc. in Free Software in 2008, from the Universidad Aut&oacute;noma de  Bucaramanga, Colombia and the  Universitat Oberta de Catalunya. Spain. Currently he works as a research  professor in the Systems Engineering Faculty at the Universidad de Santo Tom&aacute;s,  Tunja, Colombia, he is a leader of the research group GIBRANT and director of  engineering research group Alberto Magno. His research areas are information  systems and learning networks . His research interests included; software  engineering, computer security, free software and data mining</font></p>     <p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>F.A.  Aponte-Novoa,</b> received  the Bs. Eng. in Systems and Computing in 2006, from the  Universidad Pedagogica y Tecnologica de Colombia, a MSc. in Free Software in  2011 from the Universidad Aut&oacute;noma de Bucaramanga, Colombia and the Universitat  Oberta de Catalunya, Spain. From 2007 to 2011, he worked as a teacher for the System  Engineering Program at Universidad Pedag&oacute;gica y Tecnol&oacute;gica de Colombia. From  September 2008 to date he has worked as a teacher at System Engineering Program  at Universidad Santo Tomas, Tunja, Colombia. His research interests include:  Information Systems, Learning networks and communication networks. </font></p>     ]]></body>
<body><![CDATA[<p><font size="2" face="Verdana, Arial, Helvetica, sans-serif"><b>F.  Chaparro-Becerra,</b> received the Bs. Eng in Electronics  Engineering in 2005 and the Sp. degree in Network Communications in 2010, both  from the Universidad Santo Tom&aacute;s, Colombia, and the MSc. in Telematics in 2013,  from Universidad Aut&oacute;noma de Bucaramanga, Colombia. He has experience in the  public and private sectors in the Instituto Nacional Penitenciario and  Carcelario de Colombia INPEC (2005-2006), Empresa de Tel&eacute;fonos de Bogot&aacute; - ETB  (2007-2008), dedicated of university academy since 2008, he is a member of the  research group GIDINT, attached to the Universidad Santo Tom&aacute;s, Colombia. His  research interests include: networking, IPTV, Available Bandwith Estimation,  and NetFPGA.</font></p>      ]]></body><back>
<ref-list>
<ref id="B1">
<label>1</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Rodrigo]]></surname>
<given-names><![CDATA[C.]]></given-names>
</name>
</person-group>
<article-title xml:lang="es"><![CDATA[Avanzando en la seguridad de las redes Wifi]]></article-title>
<source><![CDATA[Enfoques]]></source>
<year>2005</year>
<numero>73</numero>
<issue>73</issue>
<page-range>23-32</page-range></nlm-citation>
</ref>
<ref id="B2">
<label>2</label><nlm-citation citation-type="">
<collab>Ministerio de las Tecnologias de la Información y las Comunicaciones</collab>
<source><![CDATA[MinTic]]></source>
<year>2010</year>
</nlm-citation>
</ref>
<ref id="B3">
<label>3</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Khetarpal]]></surname>
<given-names><![CDATA[R.]]></given-names>
</name>
<name>
<surname><![CDATA[Dronamraju]]></surname>
<given-names><![CDATA[S.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[SMART-A Solution for Managing, the capacity, growth, and performance of wireless networks]]></article-title>
<source><![CDATA[IEEE - Bell Labs Technical Journal]]></source>
<year>1997</year>
<page-range>182-193</page-range></nlm-citation>
</ref>
<ref id="B4">
<label>4</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Cama-Pinto]]></surname>
<given-names><![CDATA[A.]]></given-names>
</name>
<name>
<surname><![CDATA[Gil-Montoya]]></surname>
<given-names><![CDATA[F.]]></given-names>
</name>
<name>
<surname><![CDATA[Gómez-López]]></surname>
<given-names><![CDATA[J.]]></given-names>
</name>
<name>
<surname><![CDATA[García-Cruz]]></surname>
<given-names><![CDATA[A.]]></given-names>
</name>
<name>
<surname><![CDATA[Manzano-Agugliaro]]></surname>
<given-names><![CDATA[F.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Wireless surveillance sytem for greenhouse crops]]></article-title>
<source><![CDATA[DYNA]]></source>
<year>2014</year>
<volume>81</volume>
<numero>184</numero>
<issue>184</issue>
<page-range>164-170</page-range></nlm-citation>
</ref>
<ref id="B5">
<label>5</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Tao]]></surname>
<given-names><![CDATA[C.]]></given-names>
</name>
<name>
<surname><![CDATA[Lijun]]></surname>
<given-names><![CDATA[C.]]></given-names>
</name>
<name>
<surname><![CDATA[Tracey]]></surname>
<given-names><![CDATA[H.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Distributed optimization in wieless networks using broadcast advantage]]></article-title>
<source><![CDATA[]]></source>
<year>2007</year>
<conf-name><![CDATA[46th IEEE Conference on Decision and Control]]></conf-name>
<conf-loc> </conf-loc>
<page-range>5839-5844</page-range></nlm-citation>
</ref>
<ref id="B6">
<label>6</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Sheldon]]></surname>
<given-names><![CDATA[F.T.]]></given-names>
</name>
<name>
<surname><![CDATA[Weber]]></surname>
<given-names><![CDATA[J.M.]]></given-names>
</name>
<name>
<surname><![CDATA[Seong-Moo]]></surname>
<given-names><![CDATA[Y.]]></given-names>
</name>
<name>
<surname><![CDATA[Pan]]></surname>
<given-names><![CDATA[W.D.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[The insecurity of wireless networks]]></article-title>
<source><![CDATA[Security & Privacy]]></source>
<year>2012</year>
<numero>10</numero>
<issue>10</issue>
<page-range>54-61</page-range><publisher-name><![CDATA[IEEE]]></publisher-name>
</nlm-citation>
</ref>
<ref id="B7">
<label>7</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Ballesteros]]></surname>
<given-names><![CDATA[C.J.]]></given-names>
</name>
<name>
<surname><![CDATA[Chaparro]]></surname>
<given-names><![CDATA[F.]]></given-names>
</name>
</person-group>
<article-title xml:lang="es"><![CDATA[Seguridad en redes inalámbricas de acceso local bajo parámetros de uso de herramientas libres]]></article-title>
<source><![CDATA[]]></source>
<year>2014</year>
<conf-name><![CDATA[ Congreso Internacional de Investigación en Ingeniería de Sistemas]]></conf-name>
<conf-loc> </conf-loc>
<page-range>1-6</page-range></nlm-citation>
</ref>
<ref id="B8">
<label>8</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Molina]]></surname>
<given-names><![CDATA[J.M.]]></given-names>
</name>
</person-group>
<article-title xml:lang="es"><![CDATA[Seguridad en redes inalámbricas 802.11]]></article-title>
<source><![CDATA[Sistemas & Telemática]]></source>
<year>2004</year>
<numero>1</numero>
<issue>1</issue>
<page-range>13-28</page-range></nlm-citation>
</ref>
<ref id="B9">
<label>9</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Han]]></surname>
<given-names><![CDATA[J.A.]]></given-names>
</name>
<name>
<surname><![CDATA[Lee]]></surname>
<given-names><![CDATA[J.B.]]></given-names>
</name>
<name>
<surname><![CDATA[Kwon]]></surname>
<given-names><![CDATA[T.A.]]></given-names>
</name>
<name>
<surname><![CDATA[Jo]]></surname>
<given-names><![CDATA[D.C.]]></given-names>
</name>
<name>
<surname><![CDATA[Ha]]></surname>
<given-names><![CDATA[T.D.]]></given-names>
</name>
<name>
<surname><![CDATA[Choi]]></surname>
<given-names><![CDATA[Y.A.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[How to mitigate signal dragging during wardriving]]></article-title>
<source><![CDATA[IEEE Pervasive Computing]]></source>
<year>2010</year>
<numero>9</numero>
<issue>9</issue>
<page-range>20-27</page-range></nlm-citation>
</ref>
<ref id="B10">
<label>10</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Battiti]]></surname>
<given-names><![CDATA[R.]]></given-names>
</name>
<name>
<surname><![CDATA[Cigno]]></surname>
<given-names><![CDATA[R.L.]]></given-names>
</name>
<name>
<surname><![CDATA[Sabel]]></surname>
<given-names><![CDATA[M.]]></given-names>
</name>
<name>
<surname><![CDATA[Orava]]></surname>
<given-names><![CDATA[F.]]></given-names>
</name>
<name>
<surname><![CDATA[Pehrson]]></surname>
<given-names><![CDATA[B.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Wireless LANs: From warchalking to open access networks]]></article-title>
<source><![CDATA[Mobile Networks and Applications]]></source>
<year>2005</year>
<numero>10</numero>
<issue>10</issue>
<page-range>275-287</page-range></nlm-citation>
</ref>
<ref id="B11">
<label>11</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Jinyoung]]></surname>
<given-names><![CDATA[H.]]></given-names>
</name>
<name>
<surname><![CDATA[Jeongkeun]]></surname>
<given-names><![CDATA[L.]]></given-names>
</name>
<name>
<surname><![CDATA[Kwon]]></surname>
<given-names><![CDATA[T]]></given-names>
</name>
<name>
<surname><![CDATA[Daehyung]]></surname>
<given-names><![CDATA[J.]]></given-names>
</name>
<name>
<surname><![CDATA[Taejoon]]></surname>
<given-names><![CDATA[H.]]></given-names>
</name>
<name>
<surname><![CDATA[Yanghee]]></surname>
<given-names><![CDATA[C.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[How to mitigate signal dragging during wardriving]]></article-title>
<source><![CDATA[Pervasive Computing]]></source>
<year>2010</year>
<volume>9</volume>
<numero>1</numero>
<issue>1</issue>
<page-range>20-27</page-range><publisher-name><![CDATA[IEEE]]></publisher-name>
</nlm-citation>
</ref>
<ref id="B12">
<label>12</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Battiti]]></surname>
<given-names><![CDATA[R.]]></given-names>
</name>
<name>
<surname><![CDATA[Lo-Cigno]]></surname>
<given-names><![CDATA[R.]]></given-names>
</name>
<name>
<surname><![CDATA[Sabel]]></surname>
<given-names><![CDATA[M.]]></given-names>
</name>
<name>
<surname><![CDATA[Orava]]></surname>
<given-names><![CDATA[F.]]></given-names>
</name>
<name>
<surname><![CDATA[Pehrson]]></surname>
<given-names><![CDATA[B.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Wireless LANs: From WarChalking to open access networks]]></article-title>
<source><![CDATA[Mobile Networks and Applications]]></source>
<year>2005</year>
<volume>10</volume>
<numero>3</numero>
<issue>3</issue>
<page-range>275-287</page-range></nlm-citation>
</ref>
<ref id="B13">
<label>13</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Khakurel]]></surname>
<given-names><![CDATA[S.]]></given-names>
</name>
<name>
<surname><![CDATA[Tiwary]]></surname>
<given-names><![CDATA[P.K.]]></given-names>
</name>
<name>
<surname><![CDATA[Maskey]]></surname>
<given-names><![CDATA[N.]]></given-names>
</name>
<name>
<surname><![CDATA[Sachdeva]]></surname>
<given-names><![CDATA[G.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Security vulnerabilities in IEEE 802.11 and adaptive encryption technique for better performance]]></article-title>
<source><![CDATA[Industrial Electronics & Applications]]></source>
<year>2010</year>
<conf-name><![CDATA[ IEEE Symposium]]></conf-name>
<conf-date>2010</conf-date>
<conf-loc> </conf-loc>
<page-range>207-210</page-range></nlm-citation>
</ref>
<ref id="B14">
<label>14</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Bandela-Chaitanya]]></surname>
<given-names><![CDATA[X.Y.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Vulnerabilities and Security Enhancements for the wireless networks]]></article-title>
<source><![CDATA[]]></source>
<year>2005</year>
<volume>1</volume>
<conf-name><![CDATA[ IEEE Globecom]]></conf-name>
<conf-date>2005</conf-date>
<conf-loc> </conf-loc>
<page-range>1655-1659</page-range></nlm-citation>
</ref>
<ref id="B15">
<label>15</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Lashkari]]></surname>
<given-names><![CDATA[A.]]></given-names>
</name>
<name>
<surname><![CDATA[Danesh]]></surname>
<given-names><![CDATA[M.]]></given-names>
</name>
<name>
<surname><![CDATA[Samadi]]></surname>
<given-names><![CDATA[B.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[A survey on wireless security protocols (WEP, WPA and WPA2/802.11i)]]></article-title>
<source><![CDATA[]]></source>
<year>2009</year>
<conf-name><![CDATA[2nd Computer Science and Information Technology, 2009. ICCSIT 2009]]></conf-name>
<conf-loc> </conf-loc>
<page-range>48-52</page-range></nlm-citation>
</ref>
<ref id="B16">
<label>16</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Reddy]]></surname>
<given-names><![CDATA[S.]]></given-names>
</name>
<name>
<surname><![CDATA[Sai]]></surname>
<given-names><![CDATA[R.]]></given-names>
</name>
<name>
<surname><![CDATA[Rijutha]]></surname>
<given-names><![CDATA[K.]]></given-names>
</name>
<name>
<surname><![CDATA[Ali]]></surname>
<given-names><![CDATA[S.M.]]></given-names>
</name>
<name>
<surname><![CDATA[Reddy]]></surname>
<given-names><![CDATA[C.P.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Wireless hacking: a WiFi hack by cracking WEP]]></article-title>
<source><![CDATA[]]></source>
<year>2010</year>
<conf-name><![CDATA[2nd Education Technology and Computer (ICETC), 2010]]></conf-name>
<conf-loc> </conf-loc>
<page-range>V1-189-V1-193</page-range></nlm-citation>
</ref>
<ref id="B17">
<label>17</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Kavka]]></surname>
<given-names><![CDATA[O.]]></given-names>
</name>
<name>
<surname><![CDATA[Garasym]]></surname>
<given-names><![CDATA[I.]]></given-names>
</name>
<name>
<surname><![CDATA[Dudykevych]]></surname>
<given-names><![CDATA[V.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[The analyse of wireless communication encryption technologies]]></article-title>
<source><![CDATA[]]></source>
<year>2010</year>
<conf-name><![CDATA[ Modificated WEP protocol, Modern Problems of Radio Engineering, Telecommunications and Computer Science (TCSET)]]></conf-name>
<conf-date>2010</conf-date>
<conf-loc> </conf-loc>
<page-range>186-187</page-range></nlm-citation>
</ref>
<ref id="B18">
<label>18</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Xiaona]]></surname>
<given-names><![CDATA[L.]]></given-names>
</name>
<name>
<surname><![CDATA[Shaoqing]]></surname>
<given-names><![CDATA[M.]]></given-names>
</name>
<name>
<surname><![CDATA[Kaining]]></surname>
<given-names><![CDATA[Lu]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Security issues and solutions of WPA encrypted public wireless Local Area Network]]></article-title>
<source><![CDATA[]]></source>
<year>2011</year>
<conf-name><![CDATA[ Multimedia Technology (ICMT)]]></conf-name>
<conf-date>2011</conf-date>
<conf-loc> </conf-loc>
<page-range>3655-3657</page-range></nlm-citation>
</ref>
<ref id="B19">
<label>19</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Lei]]></surname>
<given-names><![CDATA[Z.]]></given-names>
</name>
<name>
<surname><![CDATA[Jiang]]></surname>
<given-names><![CDATA[Y.]]></given-names>
</name>
<name>
<surname><![CDATA[Zugao]]></surname>
<given-names><![CDATA[D.]]></given-names>
</name>
<name>
<surname><![CDATA[Renfei]]></surname>
<given-names><![CDATA[Z.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[The security analysis of WPA encryption in wireless network]]></article-title>
<source><![CDATA[]]></source>
<year>2012</year>
<conf-name><![CDATA[2nd Consumer Electronics, Communications and Networks (CECNet)]]></conf-name>
<conf-date>2012</conf-date>
<conf-loc> </conf-loc>
<page-range>1563-1567</page-range></nlm-citation>
</ref>
<ref id="B20">
<label>20</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Lashkari]]></surname>
<given-names><![CDATA[A.]]></given-names>
</name>
<name>
<surname><![CDATA[Mansoor]]></surname>
<given-names><![CDATA[M.]]></given-names>
</name>
<name>
<surname><![CDATA[Danesh]]></surname>
<given-names><![CDATA[A.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[Wired Equivalent Privacy (WEP) versus Wi-Fi Protected Access (WPA)]]></article-title>
<source><![CDATA[]]></source>
<year>2009</year>
<conf-name><![CDATA[ International Conference on Signal Processing Systems]]></conf-name>
<conf-date>2009</conf-date>
<conf-loc> </conf-loc>
<page-range>445-449</page-range></nlm-citation>
</ref>
<ref id="B21">
<label>21</label><nlm-citation citation-type="">
<source><![CDATA[Aircrack-ng]]></source>
<year></year>
</nlm-citation>
</ref>
<ref id="B22">
<label>22</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Mohamed]]></surname>
<given-names><![CDATA[E.M.]]></given-names>
</name>
<name>
<surname><![CDATA[Kinoshita]]></surname>
<given-names><![CDATA[D.]]></given-names>
</name>
<name>
<surname><![CDATA[Mitsunaga]]></surname>
<given-names><![CDATA[K.]]></given-names>
</name>
<name>
<surname><![CDATA[Higa]]></surname>
<given-names><![CDATA[Y.]]></given-names>
</name>
<name>
<surname><![CDATA[Furukawa]]></surname>
<given-names><![CDATA[H.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[IEEE 802.11n based wireless backhaul enabled by Dual Channel IPT (DCH-IPT) relaying protocol]]></article-title>
<source><![CDATA[]]></source>
<year>2010</year>
<conf-name><![CDATA[ Ultra Modern Telecommunications and Control Systems and Workshops (ICUMT)]]></conf-name>
<conf-date>2010</conf-date>
<conf-loc> </conf-loc>
<page-range>525-530</page-range></nlm-citation>
</ref>
<ref id="B23">
<label>23</label><nlm-citation citation-type="journal">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Arslan]]></surname>
<given-names><![CDATA[M.]]></given-names>
</name>
<name>
<surname><![CDATA[Pelechrinis]]></surname>
<given-names><![CDATA[K.]]></given-names>
</name>
<name>
<surname><![CDATA[Broustis]]></surname>
<given-names><![CDATA[I.]]></given-names>
</name>
<name>
<surname><![CDATA[Singh]]></surname>
<given-names><![CDATA[S.]]></given-names>
</name>
<name>
<surname><![CDATA[Krishnamurthy]]></surname>
<given-names><![CDATA[S.]]></given-names>
</name>
<name>
<surname><![CDATA[Addepalli]]></surname>
<given-names><![CDATA[S.]]></given-names>
</name>
<name>
<surname><![CDATA[Papagiannaki]]></surname>
<given-names><![CDATA[K.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[ACORN: An auto-configuration framework for 802.11n WLANs]]></article-title>
<source><![CDATA[Networking, IEEE/ACM Transactions on]]></source>
<year>2013</year>
<volume>21</volume>
<numero>3</numero>
<issue>3</issue>
<page-range>896-909</page-range></nlm-citation>
</ref>
<ref id="B24">
<label>24</label><nlm-citation citation-type="confpro">
<person-group person-group-type="author">
<name>
<surname><![CDATA[Mohamed]]></surname>
<given-names><![CDATA[E.]]></given-names>
</name>
<name>
<surname><![CDATA[Kinoshita]]></surname>
<given-names><![CDATA[D.]]></given-names>
</name>
<name>
<surname><![CDATA[Mitsunaga]]></surname>
<given-names><![CDATA[K.]]></given-names>
</name>
<name>
<surname><![CDATA[Higa]]></surname>
<given-names><![CDATA[Y.]]></given-names>
</name>
<name>
<surname><![CDATA[Furukawa]]></surname>
<given-names><![CDATA[H.]]></given-names>
</name>
</person-group>
<article-title xml:lang="en"><![CDATA[MIMO wireless backhaul enabled by IPT forwarding]]></article-title>
<source><![CDATA[]]></source>
<year>2010</year>
<conf-name><![CDATA[17th Telecommunications (ICT)]]></conf-name>
<conf-date>2010</conf-date>
<conf-loc> </conf-loc>
<page-range>763-770</page-range></nlm-citation>
</ref>
</ref-list>
</back>
</article>